
快速上手
认证
如何认证 OpenModel API 请求
API Key
所有 API 请求都需要 API Key 进行认证。你可以在 OpenModel 控制台 创建和管理 API Key。
API Key 以 om- 为前缀。
创建 API Key
- 访问 console.openmodel.ai/api-keys,点击 创建密钥。
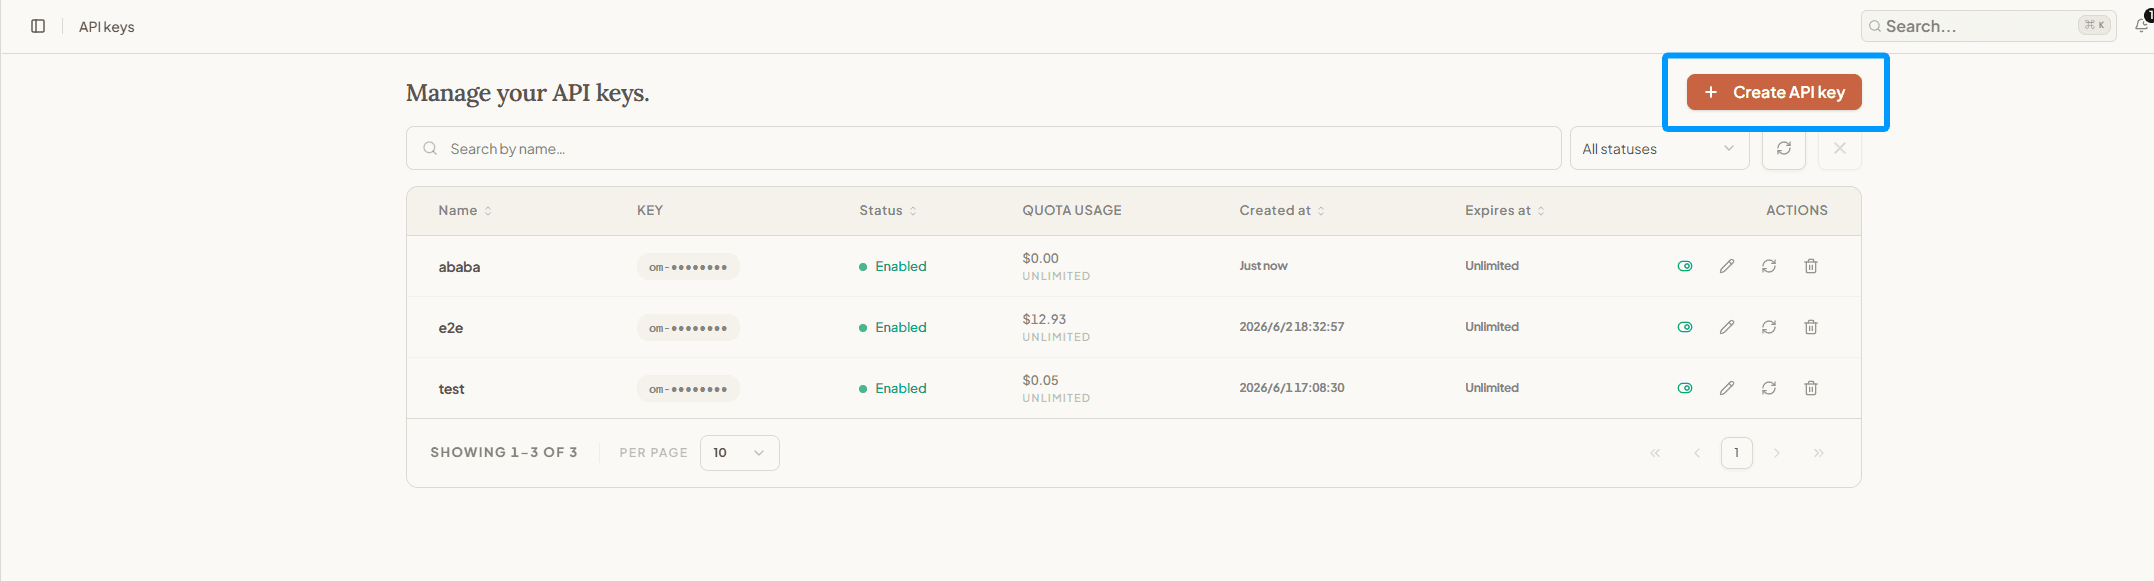
- 配置密钥名称、配额(可留空)、有效期和重置周期,然后点击 创建。

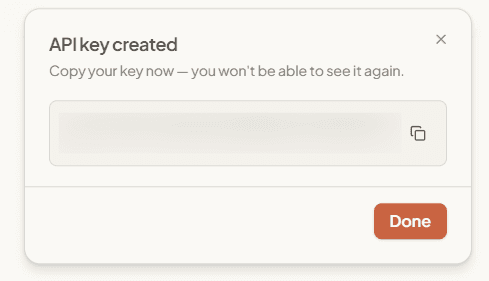
- 创建完成后会弹出提示窗口,点击 复制 并妥善保存你的密钥——完整密钥仅显示一次,之后将无法再查看。切勿将 API Key 泄露给任何人。
如何选择配额
配额是这个 API Key 的消费上限,单位为美元;它与账户余额和请求限频相互独立。
| 设置方式 | 实际行为 |
|---|---|
| 配额留空 | Key 显示为无限制,不设置单 Key 消费上限;账户余额和适用的限频规则仍然生效。 |
| 设置配额但不设置重置周期 | 用量持续累计,达到配额后需要提高或清除配额才能继续使用。 |
| 设置每日、每周或每月重置 | 用量会在每个周期开始时于 UTC 00:00 重置。 |
项目专用或多人共享的 Key 建议设置有限配额,以控制意外消费。只有在已经通过其他方式保护 Key,并且确实希望它可以使用全部账户余额时,才选择无限制。
各 API 协议的认证方式
不同的 API 协议使用不同的认证头,与上游供应商的约定保持一致:
Responses 协议
在 Authorization 头中传入 Bearer 前缀的 API Key:
curl https://api.openmodel.ai/v1/responses \
  -H "Authorization: Bearer om-your-api-key" \
  -H "Content-Type: application/json" \
  -d '{"model": "gpt-5.4", "input": "你好"}'
Anthropic 格式
在 X-Api-Key 头中传入 API Key(推荐),或使用 Authorization: Bearer 头(备选):
curl https://api.openmodel.ai/v1/messages \
  -H "X-Api-Key: om-your-api-key" \
  -H "Content-Type: application/json" \
  -H "anthropic-version: 2023-06-01" \
  -d '{"model": "claude-sonnet-4-6", "max_tokens": 1024, "messages": [{"role": "user", "content": "你好"}]}'
Gemini 格式
在 X-Goog-Api-Key 头中传入 API Key(推荐),或通过 key 查询参数传入(备选):
curl https://api.openmodel.ai/v1beta/models/gemini-3.5-flash:generateContent \
  -H "X-Goog-Api-Key: om-your-api-key" \
  -H "Content-Type: application/json" \
  -d '{"contents": [{"parts": [{"text": "你好"}]}]}'
汇总
| 格式 | 认证头 | 备选方式 |
|---|---|---|
| OpenAI | Authorization: Bearer om-xxx | — |
| Anthropic | X-Api-Key: om-xxx | Authorization: Bearer om-xxx |
| Gemini | X-Goog-Api-Key: om-xxx | ?key=om-xxx |
安全最佳实践
- 不要在客户端代码中暴露 API Key — 仅在服务端使用。
- 使用环境变量 — 将 Key 存储在
OPENMODEL_API_KEY环境变量中,不要写入源码。 - 定期轮换 — 定期删除不再使用的 Key,创建新 Key。
- 有意识地设置配额 — 需要隔离项目成本时,为 Key 设置有限消费上限。配额留空代表单 Key 消费无限制,并不代表调用免费。
- 设置过期时间 — 为临时或项目级访问启用 Key 过期。